[ PAVEL MATĚJÍČEK / SPAJK ]

KYBERBEZPEČNOST.
LIDSKOU ŘEČÍ,
AKTUÁLNĚ A TAK,
ŽE NA TO
NEZAPOMENETE.

Ukazuju lidem, jak přemýšlí útočníci. Aby poznali podvod dřív, než bude pozdě. Na školeních, na pódiu i před kamerou.
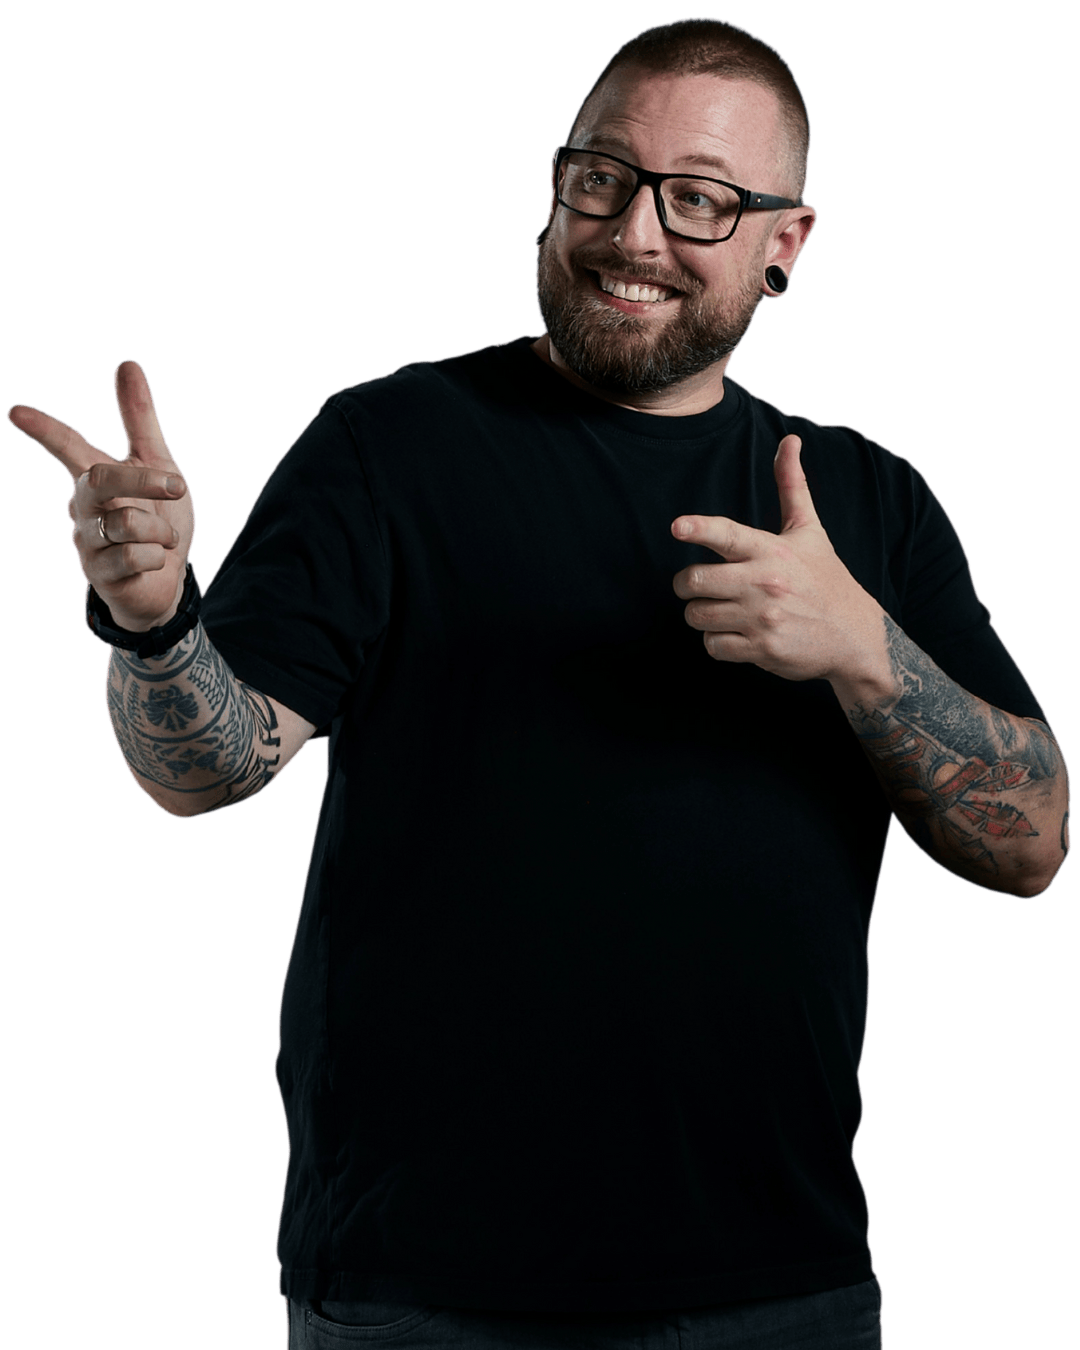
LEKTORETICKÝ HACKERZAKLADATEL BOIT
Pavel Matějíček, Spajk
PAVEL „SPAJK“ MATĚJÍČEKKYBERBEZPEČNOST JE HLAVNĚ O LIDECH.
A NEMUSÍ TO BÝT NUDA.

DLOUHODOBĚ
SPOLUPRACUJEME

  • O₂
  • Tipsport
  • ČEPS
  • Česká spořitelna
  • Accolade
  • Škoda

01 / CO SPOLU MŮŽEME ZMĚNIT

Dělám ze zaměstnanců
lidský firewally.

Reálné příběhy. Živé ukázky. Věci, které se dají použít hned.

01 / NA VAŠE PÓDIUM

Přednášky,
co probudí sál.

Phishing, AI podvody, sociální inženýrství i první hodina po incidentu. Pro konferenci nebo firemní akci.

Chci Spajka na akci ↗
02 / PRO VÁŠ TÝM

Školení,
které zůstane v hlavě.

Od běžných zaměstnanců po IT a management. Obsah a praktické ukázky podle lidí v místnosti.

Probrat školení ↗
03 / PRO VAŠI FIRMU

Bezpečnost
prověřená praxí.

S týmem BOIT ověříme, jak vaši lidé a systémy zvládnou skutečné hrozby. Phishing, OSINT i pentesty.

Seznámit se s BOIT ↗

Vybrat téma školení ↓

Spajk při vystoupení na CIO Agenda

ZPĚTNÁ VAZBA Z PRAXE

„Pavel je skvělej speaker, kterej umí lidi poučit i pobavit.“

Daniel Hejda
Etický hacker · Cyber Rangers

02 / Z NÁPADU DO PRAXE

Na čem makám
a co jsem udělal.

Rozumět internetu.
A cítit se na něm bezpečněji.
Tyhle dva projekty vám s tím pomůžou.

A co ještě?

Čtení, hraní a věci do praxe.
Je toho ranec. A pořád něco přibývá.Kompletní přehled projektů ↗

03 / PLAY. POSLOUCHAT. POCHOPIT.

Sledujte
a poslouchejte.

Podcast, rozhovory a celé přednášky. Vyberte si a rovnou si je pusťte.

Další videa najdete na mém kanálu.SPAJKOVO HACKOVÁNÍ ↗

04 / ČLOVĚK ZA PŘEZDÍVKOU

Z gastra
přes patologii
a ESET.
Až na špičku
kybervzdělávání.

Moje cesta do IT nebyla rovná. Začínal jsem jako číšník ve francouzské restauraci, pak pracoval jako sanitář — od ambulancí přes operační sály až po patologii. V roce 2012 jsem nastoupil do ESETu a od technické podpory se dostal k vedení týmu.

Dnes vedu BOIT Cyber Security, školím, točím a přednáším. Jsem táta dvou kluků, potetovanej nerd a celoživotní student metodou pokus–omyl.

Chci, aby kyberbezpečnosti rozuměli normální lidi. Protože právě u nich bezpečnost začíná.

16 000+
proškolených lidík září 2026
2012Začátek v ESETu
2021Na vlastní nohy
BOITZ jednotlivce tým

POJĎME TO POSUNOUT

Vaše publikum.
Moje zkušenosti.

Plánujete konferenci, školení nebo rozhovor? Probereme, pro koho to bude a co si z toho mají lidi odnést.

Vyberte si téma školení10 témat · firmy a školy

Rozbalte téma a podívejte se na obsah. Pak spolu doladíme, co sedne vašemu publiku. Odkaz můžete poslat na celý přehled i na konkrétní školení.

Pro firmy

IT bezpečnost pro koncové uživatele3–6 h

Praktické školení pro běžné zaměstnance. Konkrétní postupy pro práci s e-maily, hesly a mobilem a jednoduché návyky, které pomáhají snížit riziko útoku.

Co si projdeme

  • Zabezpečení hesel a proč samotné heslo nestačí
  • E-maily a phishing, rozpoznání útoků i mimo e-mail
  • Sociální inženýrství a manipulace
  • Podvodné e-shopy a bezpečné online platby
  • Bezpečnost mobilních zařízení
  • Sdílení souborů, cloud a správa přístupů
  • Praktické tipy, triky a doporučené nástroje
IT bezpečnost pro management2–4 h · i jako tabletop

Kybernetická rizika očima vedení: rozhodování, odpovědnost, kontinuita provozu a firemní kultura. Také formou tabletop cvičení, při kterém společně projdeme krizový scénář.

Co si projdeme

  • Kybernetická rizika z pohledu vedení organizace
  • Povinnosti managementu a osobní odpovědnost v kontextu NIS2 a GDPR
  • Bezpečnostní politika a rozdělení odpovědností
  • Řízení rizik, kontinuita provozu a krizové scénáře
  • Komunikace při incidentu: uvnitř firmy i s médii
  • Investice do bezpečnosti, priority a vyhodnocování návratnosti
  • Bezpečnostní kultura a motivace zaměstnanců
  • Praktické příklady rozhodování při incidentech
IT bezpečnost pro adminy a pokročilé6 h · praktický workshop

Reálné útoky a obrana, praktické ukázky nástrojů a konfigurací. Součástí jsou i konzultace k vaší infrastruktuře.

Co si vyzkoušíme

  • Hesla, útoky na hesla, passkeys, 2FA a způsoby jeho obcházení
  • Moderní phishing: e-mail, quishing, smishing a PWA útoky
  • Sociální inženýrství a ukázky nástrojů: Flipper Zero, Rubber Ducky, o.MG, Pineapple…
  • Podvodné online platby a NFC relay útoky
  • Mobilní zařízení, malware, zero-day scénáře a GrapheneOS
  • IoT, skenování zranitelností, VPN a síťová bezpečnost
  • Praktické nástroje a konfigurace
  • Bonus: PDF příručka pro zaměstnance a rodinu
Fraudy a vishing: jak chránit klienty i sebe1,5–2,5 h

Jak podvodníci postupují, čím dostávají lidi pod tlak a co pomáhá v obraně. Reálné scénáře, ukázky a praktická doporučení.

Útoky v kontextu

  • Podvody v ČR a jejich finanční dopady
  • Organizované skupiny, call centra, nucená práce a double scam
  • Ukázky útoků a policejních zásahů; proč útočníci míří na banky

AI obrana a projekt Alenka

  • AI modely pro detekci a zdržování scammerů
  • Aktivní threat hunting a narušování scam portálů

Typické podvodné scénáře

  • WhatsApp „Ahoj mami…“ a nouzová volání příbuzných
  • Falešný bankéř a „bezpečný účet“
  • IT support scam vydávající se za Microsoft nebo Apple

Psychologie podvodníků

  • Strach, autorita a časový tlak
  • Komunikační dark patterns, obrana a prevence

NFC: realita a mýty

  • Mýty o kopírování karet a fungování relay útoků
  • Co mohou klienti skutečně udělat

Hesla a dokumenty

  • Crackování slabých hesel a běžných vzorů v praxi
  • Demonstrace prolomení chráněného PDF
  • Doporučené postupy, změny procesů a prostor pro dotazy
AI a bezpečnost3–4 h

Jak AI funguje a jak ji ve firmě používat efektivně a bezpečně. Od správného zadání přes ochranu dat a firemní pravidla až po deepfaky a zneužití AI při podvodech.

Jak AI funguje

  • Generativní modely, neuronové sítě a tokeny
  • Halucinace, bias a limity AI
  • Přehled nástrojů: ChatGPT, Copilot, Gemini, Midjourney…

Efektivní a bezpečné použití

  • Promptování a prompt hygiene
  • Praktické firemní scénáře a postupy pro bezpečný provoz
  • Únik dat, nevhodné vstupy, public vs. enterprise AI
  • Anonymizace a klasifikace informací

Firemní AI policy

  • Pravidla, role, klasifikace dat a přístupy
  • Zakázané praktiky a doporučené nástroje

Právní rámec a provoz

  • Autorská práva a použití výstupů AI
  • AI Act, rizikové kategorie a povinnosti organizací
  • Lokální modely a on-premise AI

Aktuální hrozby

  • Jailbreak, prompt injection a poisoning
  • Útočníci a jejich AI nástroje, například WormGPT
  • AI ve phishingu, sociálním inženýrství a ransomware 2.0

Deepfake a voice cloning

  • Rozpoznávání deepfaků a příklady z praxe
  • Ochrana reputace a prevence zneužití
Ochrana soukromí na internetu3 h

Co o sobě na internetu prozrazujeme a jak chránit osobní i pracovní údaje před podvodníky a zbytečným sběrem dat.

Co si projdeme

  • Soukromé prohlížeče, doporučené doplňky a alternativní vyhledávače
  • Metadata fotek a videí a jejich odstranění
  • Propojení mobilu se sociálními sítěmi a personalizace obsahu
  • Bezpečná komunikace a end-to-end šifrované messengery
  • Nástroje pro zabezpečení a šifrování
  • IP adresa, DNS, VPN a Tor: jak se v tom vyznat
  • Google/Android vs. Apple: rozdíly v ochraně dat
  • Alternativní operační systémy
OSINT: informace z veřejných zdrojů3–4 dny · zkráceně dle dohody

Jak shromažďovat a analyzovat veřejně dostupné informace o lidech i organizacích a spojovat digitální stopy do uceleného obrazu. Rozsah i výběr témat můžeme přizpůsobit.

Obsah kurzu

  • Metodika, etika, právní rámec OSINTu v ČR a hodnocení věrohodnosti, spolehlivosti a zkreslení zdrojů
  • Digitální identita, anonymita a bezpečné prostředí
  • Nástroje, frameworky, hardening a sock puppets
  • Footprinting osob a organizací, SOCMINT vyšetřování a analýza
  • Vizuální OSINT (IMINT), EXIF, metadata a reverse image search
  • Pokročilé vyhledávání a Google dorking
  • Technický OSINT: domény, DNS, IP a infrastruktura
  • Mapování webů, TLS certifikáty a fingerprinting
  • Databáze úniků, leaky, messengery a hledání podle e-mailů a hesel
  • Dark web, Tor, marketplaces a trasování kryptoměn
  • Automatizace, dokumentace a grafové analýzy
  • Tvorba profesionálního OSINT reportu
Základy etického hackingu16 h · praktický workshop

Intenzivní workshop pro malé skupiny s praktickými laby v MS Azure. Od průzkumu a získání přístupu až po eskalaci práv v Active Directory. Odnesete si konkrétní doporučení pro svou infrastrukturu.

Lektoři: den 1 Pavel Matějíček (CEH, purple team), den 2 Lubomír Ošmera (Microsoft Security Trainer, red teamer).

Den 1: Jak se útočník dostane do firmy

  • MITRE ATT&CK prakticky
  • Recon: Shodan, Censys, DNSDumpster…
  • OSINT: Maltego, metadata a dorking
  • Sociální inženýrství, phishing, quishing a smishing
  • Fyzické útoky: Flipper Zero, o.MG cable, baiting…
  • Skenování portů a získávání přístupů
  • Tvorba a testování malwaru v labu

Den 2: Cesta k doménovému adminovi

  • Active Directory kill chain
  • Enumerace a privilege escalation
  • Lateral movement a persistence
  • Doporučení opatření pro vaši infrastrukturu

Pro školy

Den s Klárou: co se může pokazit online za 24 hodin1,5–3 h · 2. stupeň ZŠ a SŠ

Digitální den čtrnáctileté Kláry: od sociálních sítí a her až po podvody a manipulaci. Příběh propojuje pohled rodiče, etického hackera a samotné Kláry. Praktické ukázky, zapojení publika a prostor pro otázky.

Co společně otevřeme

  • Algoritmy, bubliny a vliv sociálních sítí
  • WhatsApp stalking, kanály, poloha a skrytá rizika
  • Phishing v Robloxu, malware v Minecraftu a nástrahy ve hrách
  • Intimní fotky, sexting a sdílení na Redditu
  • Manipulace, nábor na darknetu a falešný bankéř
  • Interaktivní ukázky a diskuze
  • Základy kyberbezpečnosti: hesla, MFA a digitální stopa
Alfy na sítimin. 90 min · 1.–5. třída ZŠ

Interaktivní program pro bezpečné a zdravé fungování online. Obsah se přizpůsobuje věku i dynamice třídy. Bez strašení a moralizování, s konkrétními návyky, které děti mohou používat hned.

Program vede Tereza Pásková.

Jak program probíhá

  • Jazykem dětí, bez poučování shora
  • Bezpečné prostředí bez hodnocení
  • Reálné příklady a aktuální trendy
  • Aktivní zapojení, diskuze a okamžitě použitelné tipy

Co děti řeší

  • Emoce online: jak na nás působí obsah a co dělat, když se po něm necítíme dobře
  • Soukromí a osobní údaje: co o sobě prozrazujeme a co nesdílet
  • Digitální stopa: proč „smazané“ neznamená pryč
  • Realita vs. internet: filtry, tlak vrstevníků a fake realita
  • Kyberšikana: jak poznat problém a co dělat jako oběť i svědek
  • Nevhodný obsah a manipulace: co dělat, když něco vyděsí nebo tlačí; reklamy a clickbait
  • Sociální sítě: soukromí, sdílení a algoritmy
  • Základy zabezpečení: hesla, účty a sdílená zařízení
  • Digitální rovnováha: čas online i offline
  • Pomoc a podpora: říct si o pomoc není žalování
Pro pořadatele a média · medailonek a fotografie

Pavel Matějíček, známý jako Spajk, je lektor, etický hacker a zakladatel BOIT Cyber Security. Věnuje se sociálnímu inženýrství, phishingu a vzdělávání v kybernetické bezpečnosti. Téměř deset let působil v ESETu. Dnes školí firmy i veřejnost, přednáší na konferencích, tvoří Spajkovo hackování a s Honzou Dolejšem podcast Místo kyberčinu pro O2. Složité digitální hrozby vysvětluje lidsky, prakticky a s humorem.

Stáhnout portrét ↓